BEC 詐騙是什麼?商業電子郵件詐騙手法與企業防範
BEC 詐騙(Business Email Compromise,商業電子郵件詐騙)是攻擊者假冒或盜用企業主管、供應商的電子郵件,騙財務人員把貨款或「緊急款項」匯到詐騙帳戶的手法。台灣業界也常稱為「變臉詐騙」或「CEO 詐騙」。它不一定需要惡意程式,靠的是一封看起來完全正常的信,以及一個沒有回撥確認的付款流程。
美國 FBI 網路犯罪申訴中心(IC3)的 2024 年報告中,BEC 共有 21,442 件申訴、損失約 27.7 億美元,是金額第二高的網路犯罪類型。這篇說明常見手法、真實案例、財務流程為什麼是關鍵,以及一頁就能用的付款驗證流程。想讓財務與採購人員實際練習辨識,可以參考我們的 社交工程演練服務。
重點整理
- BEC 詐騙的核心是「變更匯款帳戶」或「緊急付款」的要求,信件內容通常沒有惡意連結或附件。
- 刑事警察局在民國 114 年 12 月示警,詐團會假冒老闆寄信,要求員工建立 LINE 群組後再指示匯款。
- 最有效的防線是流程:任何帳戶變更,都用既有資料中的電話回撥確認,並由第二人覆核。
BEC 詐騙是什麼?
BEC 是一種針對「有權付款的人」的 社交工程 攻擊。FBI 在 2024 年 9 月的公告中,把它描述為鎖定執行合法匯款作業的企業與個人的詐騙;同一份公告統計,2013 年 10 月到 2023 年 12 月間,全球通報的暴露損失達 555 億美元。
這類信件通常只寄給少數財務、採購或主管助理,信裡沒有可疑連結,只有一個看似合理的付款要求,所以郵件過濾系統很難攔下。
BEC 詐騙的 5 種常見手法
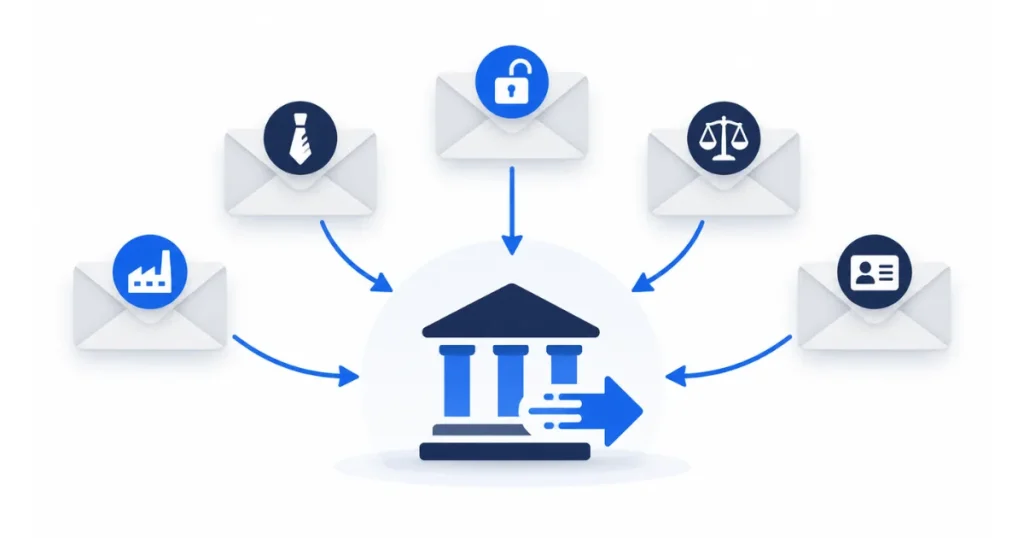
手法雖然多,核心都是冒用收件人信任的身分,再提出付款或資料要求。下表整理企業最常遇到的 5 種情境。
| 手法 | 典型情境 | 最容易受騙的人 |
|---|---|---|
| 假冒供應商改帳戶 | 「我們更換了往來銀行,這期貨款請匯到新帳戶」 | 應付帳款、採購 |
| 假冒老闆或高層 | 「我在開會不方便接電話,先處理這筆急件匯款」 | 財務、主管秘書 |
| 盜用真實信箱 | 入侵供應商或自家同事的信箱,在原本的往來信件中插話 | 長期合作窗口 |
| 假冒律師或顧問 | 以保密的併購、訴訟為由,要求不要告訴其他人 | 財務主管 |
| 騙取資料 | 假冒人資或主管,索取員工薪資、個資或客戶名單 | 人資、業務助理 |
台灣近年還出現一種變形。刑事警察局在民國 114 年 12 月 7 日的公告指出,詐團會先從網路蒐集主管姓名與信箱,再以相似或遭盜用的信箱假冒老闆,要求員工和會計人員建立 LINE 群組並回傳 QR Code,接著在群組中以緊急付款為由指示匯款。
BEC 詐騙真實案例:連大型科技公司也被騙
最常被引用的案例,是美國司法部在 2019 年 12 月宣判的一起案件。一名立陶宛人冒用一家亞洲硬體製造商的名義,以偽造的發票、合約與信件,讓兩家美國網路公司在約 2013 到 2015 年間匯出超過 1.2 億美元,最後被判處 60 個月徒刑。
受害者擁有頂尖的資安團隊,問題出在付款流程:詐團冒用的是真實往來的供應商,名稱、交易內容都對得上,只有收款帳戶是假的。
在台灣,受害者多半是以電子郵件與海外往來的中小型貿易商與製造商。我們最常看到的情況,是會計依「新帳戶通知」照付,直到真正的供應商來催款,才發現 BEC 詐騙已經得手。
為什麼財務流程是 BEC 防範的關鍵?
BEC 詐騙成功與否,取決於付款流程有沒有一個「不靠電子郵件」的確認步驟。只要帳戶變更能單憑一封信完成,郵件防護做得再好,也擋不住從真實信箱寄出的詐騙。
最常見的缺口有四個:供應商主檔由經辦人一人就能修改、確認方式是回覆原信、主管急件可以先付後補單,以及海外匯款沒有第二人覆核。
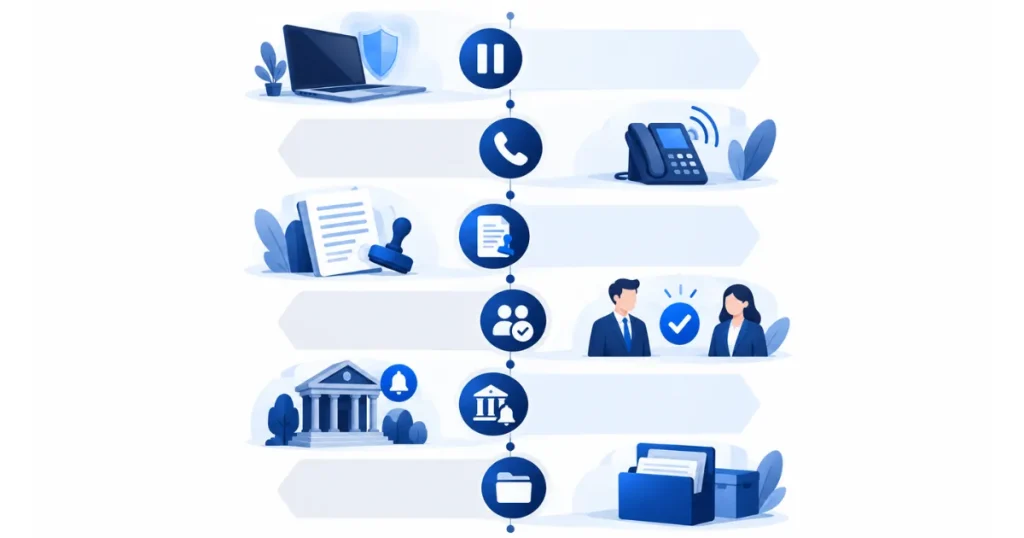
可以直接印出來使用的付款驗證流程如下:
| 步驟 | 做法 | 負責人 |
|---|---|---|
| 1. 暫停 | 收到變更帳戶或急件付款要求,先不付款,也不回覆原信 | 經辦人 |
| 2. 回撥 | 用供應商主檔或公司通訊錄中既有的電話確認,不使用信中提供的號碼 | 經辦人 |
| 3. 書面 | 要求對方提供正式的帳戶變更文件,例如用印公文或銀行存摺影本 | 經辦人 |
| 4. 覆核 | 供應商主檔的變更,由經辦人以外的第二人核准 | 財務主管 |
| 5. 首次付款確認 | 變更後第一筆付款,付款後再次通知對方確認入帳 | 經辦人 |
| 6. 紀錄 | 保留回撥時間、對象與文件,供稽核與事後調查使用 | 財務主管 |
防範 BEC 詐騙:流程加上技術
流程是第一道防線,技術負責縮小攻擊面。技術上最重要的三件事,是電子郵件身分驗證、帳號的多因子驗證,以及監控信箱中異常的轉寄規則。
電子郵件身分驗證包括 SPF、DKIM 與 DMARC,能讓攻擊者較難直接冒用公司網域寄信;但 DMARC 原始規格(RFC 7489)明說,它無法處理外觀相似的網域,例如把 muskis 改成 rnuskis。
帳號被盜用的情況,靠的是多因子驗證與登入監控;有不少 BEC 案件,是先用 撞庫攻擊 或釣魚取得真實信箱的帳密,再設定自動轉寄規則,默默觀察往來信件。
人員面要讓財務、採購與主管秘書知道最新的 BEC 詐騙手法。用語音或視訊假冒主管的 Deepfake 詐騙 也已經出現,確認時要選對方無法同時控制的管道。
BEC 詐騙被騙後怎麼處理?
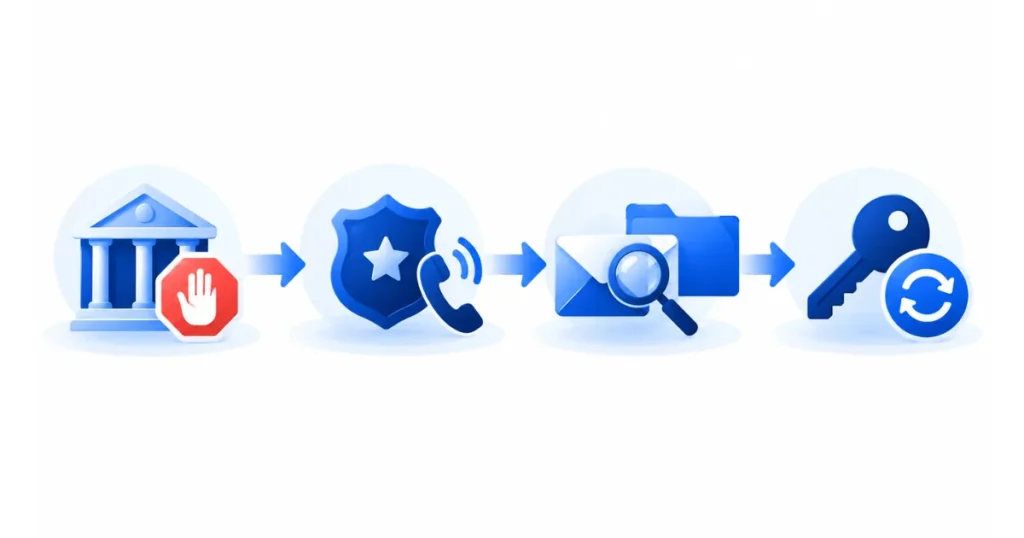
發現匯錯帳戶時,第一件事是立刻聯絡匯出銀行要求召回或攔阻款項,同時報案;這也是 FBI 公告的建議,時間拖得越久,款項被轉出的機會越大。
在台灣,報案可撥打 165 反詐騙專線或到警察機關。接著保留郵件原始標頭、往來信件與匯款單據,重設信箱密碼並檢查轉寄規則,再通知往來廠商,避免 BEC 詐騙繼續騙下一家公司。
若信箱確實被入侵,還要評估信件中是否有客戶或員工個資;依個人資料保護法第 12 條,個資被竊取或洩漏時,應查明後以適當方式通知當事人。
關於 BEC 詐騙的 3 個常見誤解
「信裡沒有連結和附件,所以是安全的。」BEC 正是利用這一點;它要的不是點擊,而是付款,郵件過濾系統對沒有惡意內容的信件很難判斷。
「寄件人名稱和信箱都對,應該就是本人。」刑事警察局的公告特別提醒,詐團會蒐集公開資訊掌握主管姓名;信箱也可能是真的,只是已經被盜用。
「設定了 DMARC 就不會被冒用。」相似網域與被盜用的真實信箱,DMARC 都擋不住,仍要靠付款流程把關。
財務部門明天就能做的第一件事是什麼?
最快見效的一步,是在付款流程加上一條規則:所有收款帳戶變更,都用既有電話回撥確認,並由第二人核准。這條規則幾乎不花成本。
想了解員工面對假冒老闆、假冒供應商的實際反應,可以參考我們的 社交工程演練服務,或 直接與顧問聊聊貴公司的狀況。
BEC 詐騙常見問題
BEC 詐騙的主要特徵是什麼?
BEC 全名是 Business Email Compromise。主要特徵有三個:要求變更收款帳戶或緊急匯款、強調保密或時間壓力,以及刻意避開電話或當面確認;信件通常沒有惡意連結或附件。
BEC 和釣魚郵件差在哪?
一般釣魚郵件大量寄送,目的是騙取帳密或植入惡意程式;BEC 鎖定少數有付款權限的人,目的是騙取匯款。BEC 常是釣魚的下一步:先用釣魚取得真實信箱的帳密,再用那個信箱提出付款要求。
被騙的錢追得回來嗎?
有機會,但關鍵是時間。發現後應立刻聯絡匯出銀行要求召回或攔阻,並向 165 或警察機關報案。款項若已被轉到多個海外帳戶,追回的難度會大幅提高,所以預防仍比事後追款重要。
SPF、DKIM、DMARC 有用嗎?
有用,但只解決一部分。它們讓攻擊者較難冒用公司自己的網域;外觀相似的網域與遭盜用的真實信箱,仍需要付款流程把關。
參考資料
- Business Email Compromise: The $55 Billion Scam(I-091124-PSA) – BEC 定義、2013 至 2023 年暴露損失與受害後處理建議。FBI IC3 · 2024 年 9 月 11 日
- 2024 IC3 Internet Crime Report – BEC 申訴件數與損失金額。FBI IC3 · 2025 年
- 新詐騙手法注意!年關將近詐團蠢動 假老闆電郵騙員工加 LINE 群要求匯款 – 假冒主管電郵與 LINE 群組手法及防範建議。內政部警政署刑事警察局 · 民國 114 年 12 月 7 日
- Lithuanian Man Sentenced To 5 Years In Prison For Theft Of Over $120 Million – 冒用硬體製造商名義的 BEC 案件判決。美國紐約南區聯邦檢察官辦公室 · 2019 年 12 月
- RFC 7489: DMARC – DMARC 規格與適用範圍。IETF · 2015 年 3 月