個資檔案安全維護計畫怎麼寫?各產業要求整理
個資檔案安全維護計畫,是企業依個資法第 27 條,把「怎麼保護手上的個人資料」寫成一份可以執行、也可以被查核的文件。要不要寫、要寫到多細,取決於你的行業有沒有專屬的安全維護辦法:有的話,辦法已經列好計畫必須涵蓋的項目、完成期限與事故通報時限,照著條文逐項寫即可。
以下依撰寫順序整理各產業要求、目錄框架與檢查重點;需要有人協助對照條文時,可以參考我們的 個資法顧問 服務。
個資檔案安全維護計畫是什麼?
個資檔案安全維護計畫,是非公務機關為了防止個人資料被竊取、竄改、毀損、滅失或洩漏,所訂定的管理措施與程序。法源是個資法第 27 條:第 1 項要求所有保有個資檔案的非公務機關採行適當安全措施,第 2 項讓中央目的事業主管機關得指定業者訂定安全維護計畫,第 3 項授權各主管機關訂定辦法。
個資法施行細則第 12 條補充:適當安全措施指技術上及組織上的措施,可包括配置管理人員、界定個資範圍、風險評估、事故通報、教育訓練、稽核與紀錄保存等 11 個事項,並以和保護目的具適當比例為原則。各業辦法大多是把這 11 項依產業特性具體化。
多數辦法也要求訂定「業務終止後個人資料處理方法」,常與計畫寫在同一份文件。另外,民國 114 年 11 月 11 日公布的 個資法 修正條文已刪除第 27 條,但施行日期仍待行政院公布;新制施行前,現行規定與各業辦法仍然有效。
哪些行業有專屬的安全維護辦法?
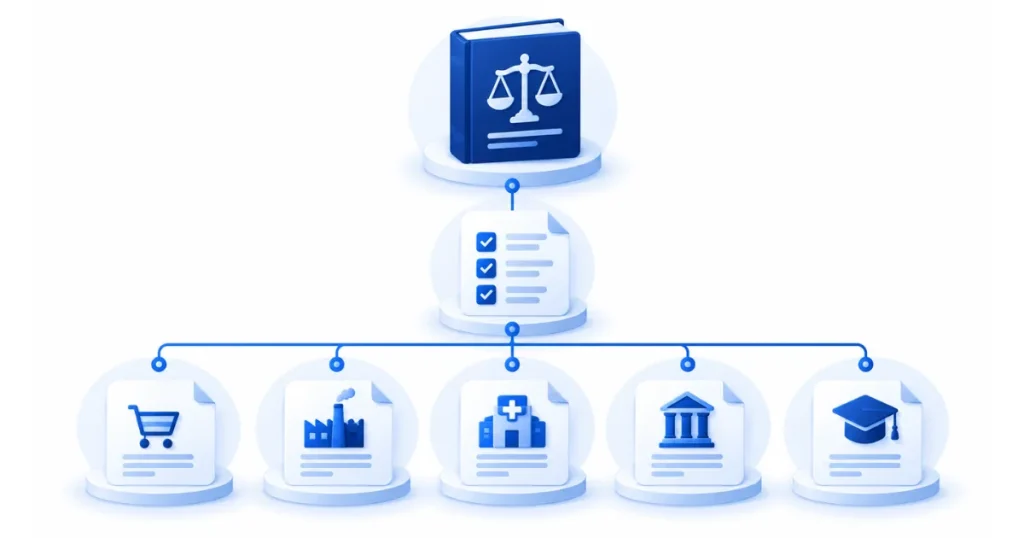
是否被指定,要看你的業務主管機關有沒有訂定辦法。在全國法規資料庫以「個人資料檔案安全維護」查詢,可找到數十部各業辦法;名稱前標示「廢」的是已廢止版本,引用前要先確認。下表整理企業最常遇到的幾部:
| 行業 | 主管機關與辦法 | 適用門檻 | 完成期限與報備 | 事故通報 |
|---|---|---|---|---|
| 電商、軟體、程式設計、網站代管、第三方支付等 | 數發部・數位經濟相關產業辦法 | 附表一所列行業 | 施行起 3 個月內 | 危及營運或大量當事人權益者,72 小時內 |
| 實體零售(含兼營網路) | 經濟部・零售業辦法 | 資本額 1,000 萬元以上,且有會員或可取得交易對象個資 | 修正施行起 6 個月內 | 發現起 72 小時內 |
| 製造業、技術服務業 | 經濟部・製造業及技術服務業辦法 | 消費者個資 5,000 筆以上 | 達門檻起 6 個月內 | 危及營運或大量當事人權益者,72 小時內 |
| 金控、銀行、證券、期貨、保險、電子支付 | 金管會・指定非公務機關辦法 | 第 2 條所列業者 | 董(理)事會或授權經理部門核定 | 重大事故 72 小時內 |
| 短期補習班 | 教育部・短期補習班辦法 | 所有短期補習班 | 留班備查 | 訂定應變機制 |
| 醫院 | 衛福部・醫院辦法 | 100 床以上私立、醫療法人醫院等 | 報地方主管機關備查 | 發現起 72 小時內書面通報 |
表外還有人力仲介、人力供應、工程技術顧問、內政部指定 9 類、藥品與化粧品批發零售、民用航空等辦法。公司跨多種業務時,要逐項確認主管機關,不要只看登記的主要營業項目。
個資檔案安全維護計畫必備內容有哪些?
各業辦法用語不同,但必備內容大致相同。以施行細則第 12 條為骨架,再補上所屬辦法的特別要求,就能涵蓋大部分條文。下表是可直接套用的計畫目錄框架,最右欄方便逐條對照:
| 章節 | 要寫的內容 | 對照依據 |
|---|---|---|
| 壹、總則 | 目的、法源、適用範圍、名詞定義 | 個資法第 27 條、所屬辦法 |
| 貳、組織與資源 | 專責人員、查核人員、核定層級與預算 | 施行細則第 12 條第 1 款 |
| 參、個資範圍 | 個資檔案清冊、保有筆數、特定目的 | 第 2 款 |
| 肆、風險評估 | 評估方法、結果與採行的措施 | 第 3 款 |
| 伍、管理程序 | 蒐集、處理、利用、國際傳輸與委外監督 | 第 5 款 |
| 陸、安全措施 | 資料安全、人員管理、設備安全 | 第 6、8 款 |
| 柒、事故應變 | 應變步驟、通知當事人、通報主管機關的時限與格式 | 第 4 款 |
| 捌、教育訓練 | 對象、課程內容、頻率與紀錄 | 第 7 款 |
| 玖、稽核與紀錄 | 稽核頻率、評估報告、紀錄保存年限 | 第 9、10 款 |
| 拾、業務終止與持續改善 | 銷毀、移轉方式與紀錄;定期檢視修正 | 第 11 款、所屬辦法 |
各業的特別要求要寫進對應章節,例如數位經濟辦法要求紀錄至少保存 5 年、網路零售平台須訂定個資保護守則要求平台使用者遵守,醫院辦法則要求查核人員每年評核執行成效。
安全維護計畫撰寫步驟
順序是先確認辦法、盤點個資、評估風險,最後才動筆。直接拿範本改公司名稱最快,也最容易出問題,因為計畫必須和公司實際的系統、人員與流程一致。
步驟一:確認適用辦法與主管機關
依營業項目找出主管機關與辦法,並確認資本額、保有個資筆數等門檻;門檻不同,完成期限與檢討頻率也不同。
步驟二:盤點個資、界定範圍
列出有哪些個資檔案、存在哪裡、誰能存取、保存多久,紙本與委外廠商手上的資料也要算進去。清冊欄位可參考 個資盤點 的做法,結果就是計畫第參章。
步驟三:評估風險、決定措施
依敏感程度、筆數與處理流程評估風險,再決定措施。施行細則採比例原則,小型業者不必比照大企業規格,但每項選擇都要說得出理由。
步驟四:對照辦法寫出各章節
用前面的目錄框架逐條對照辦法填寫。地方政府或公會的範本可參考格式,但「誰負責、多久做一次、紀錄放哪裡」要寫成公司的實際做法。
步驟五:核定與報備
核定層級依辦法而定:數位經濟辦法要求代表人或其授權人員核定,金融業須經董(理)事會決議或授權之經理部門核定。報備方式也各有不同,見文末常見問題。
步驟六:執行、留紀錄、定期檢討
上線後,訓練、存取、稽核與改善紀錄都要留存;業務、系統或法規變動時,檢視是否需要修正。
主管機關檢查重點
依個資法第 22 條,中央目的事業主管機關或直轄市、縣(市)政府可進入檢查安全維護與業務終止處理等事項,必要時扣留或複製資料,並可帶資訊、電信或法律專家同行。
實務上,檢查會從計畫內容一路追到執行紀錄,建議事先備妥:
- 經核定的計畫、業務終止處理方法與修正紀錄
- 個資檔案清冊與風險評估結果
- 教育訓練、權限檢視與系統軌跡紀錄
- 稽核報告與缺失改善紀錄
- 事故應變程序,以及委外契約中的個資條款
罰則方面,依現行個資法第 48 條,未採行適當安全措施或未依規定訂定計畫者,處新臺幣 2 萬元以上 200 萬元以下罰鍰並限期改正,屆期未改正者按次處 15 萬元以上 1,500 萬元以下;情節重大者可直接處 15 萬元以上 1,500 萬元以下。規避或拒絕檢查,依第 49 條另處 2 萬元以上 20 萬元以下。
安全維護計畫常見缺失
最常見的缺失不是寫得不夠多,而是計畫和實際做法對不上。實務上常被指出的問題有:
- 套用範本未修改,部門與系統名稱和公司實際不符。
- 個資範圍只列資訊系統,漏掉紙本、員工個資與委外廠商保管的資料。
- 事故通報時限沿用舊範本,沒寫入所屬辦法的 72 小時。
- 寫了每年訓練與稽核,卻拿不出簽到表與稽核報告。
- 執行人員自己查核自己,沒有獨立的查核角色。
- 計畫多年未修,系統、組織與法規變了,文件沒跟著改。
第 3 點往往到事故發生才被發現;應變流程可對照 個資外洩怎麼辦 的步驟,檢查計畫寫法是否一致。
計畫寫完之後,每年至少讓它動一次
個資檔案安全維護計畫不是交出去就結束。建議每年檢視一次:更新清冊、重做風險評估、補齊訓練與稽核紀錄;新版個資法施行後,也要依個資會與主管機關的新規定調整。
如果你不確定公司適用哪部辦法,或計畫已經多年沒有更新,可以 和顧問聊聊目前的狀況,先從差距分析開始。
個資檔案安全維護計畫常見問題
沒有被點名的行業也要寫嗎?
沒有專屬辦法的行業,依個資法第 27 條第 1 項仍須採行適當安全措施,只是不強制寫成特定格式的計畫。實務上仍建議寫成文件,發生事故或客戶查核時,書面計畫與執行紀錄是證明已盡保護義務最直接的方式。
計畫要送主管機關嗎?
看行業。醫院要報直轄市、縣(市)主管機關備查,修正時也要報;短期補習班要留班備查。數位經濟、零售業等多數行業是自行保存,主管機關檢查或要求時再提出書面資料。
多久要更新?
依所屬辦法而定。數位經濟辦法規定資本額 1,000 萬元以上或保有 5,000 筆以上的業者,多項措施每 12 個月至少實施並檢討一次;醫院辦法要求查核人員每年評核。業務、系統或法規有重大變動時,也應立即檢視修正。
參考資料
- 個人資料保護法 – 第 22、27、48、49 條。全國法規資料庫
- 個人資料保護法施行細則 – 第 12 條適當安全措施。全國法規資料庫 · 民國 105 年 3 月 2 日修正
- 數位經濟相關產業個人資料檔案安全維護管理辦法 – 適用行業、72 小時通報與 12 個月檢討。全國法規資料庫 · 民國 112 年 10 月 12 日發布
- 零售業個人資料檔案安全維護管理辦法 – 適用門檻與計畫應載明事項。全國法規資料庫 · 民國 113 年 11 月 13 日修正
- 醫院個人資料檔案安全維護計畫實施辦法 – 報備查與年度評核。全國法規資料庫 · 民國 111 年 9 月 23 日修正
- 金融監督管理委員會指定非公務機關個人資料檔案安全維護辦法 – 金融業核定層級與重大事故通報。全國法規資料庫 · 民國 110 年 12 月 14 日修正