如何挑選 ISO 27001 顧問公司?7 個評估重點
挑選 ISO 27001 顧問公司,關鍵不在名氣或報價高低,而是 7 件事:同類型的實績、實際負責顧問的資歷、方法是否依現況撰寫、範圍界定能力、報價是否透明、與驗證機構保持獨立,以及取得證書後的支援。其中「與驗證機構保持獨立」是國際規範,不是加分項。
選錯顧問最常見的後果,不是拿不到證書,而是拿到一套沒人看得懂、也不會照做的文件,第一次追查稽核就問題百出。這篇整理 7 個評估重點、比較報價的陷阱、面談可以直接用的 10 個問題,以及要小心的警訊。想先了解 Musk-IS 的做法,可以參考我們的 ISO 27001 驗證輔導。
為什麼 ISO 27001 顧問公司的選擇會影響導入成敗?
ISO 27001 顧問公司負責協助界定範圍、執行風險評鑑、建立文件與訓練人員,這些都直接決定制度能不能真正運作。證書由驗證機構核發,但驗證機構只稽核企業「有沒有照自己訂的制度做」,制度訂得不切實際,日後每年的追查稽核都會很辛苦。
顧問和驗證機構是兩個角色。依驗證機構必須遵循的 ISO/IEC 17021-1,驗證機構不得提供管理系統顧問服務;所以企業通常是先找顧問協助建置,再自行選擇經認可的驗證機構稽核。ISO 27001 本身的要求與導入流程,可以參考 ISO 27001 完整指南。
挑選 ISO 27001 顧問公司的 7 個評估重點
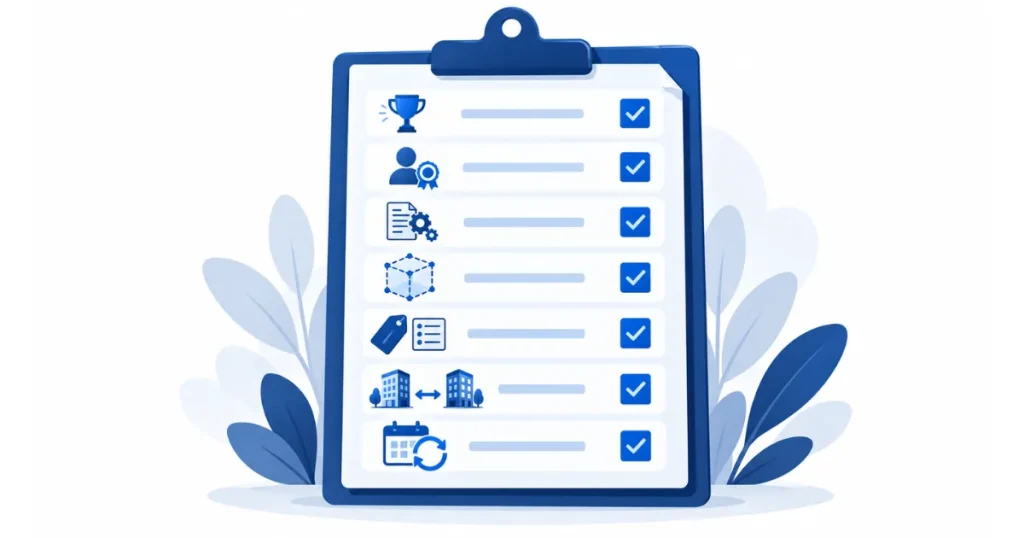
評估 ISO 27001 顧問公司,可以依下表 7 個重點逐一比較。每一項都附上「怎麼驗證」,避免只聽簡報上的說法。
| # | 評估重點 | 要確認什麼 | 怎麼驗證 |
|---|---|---|---|
| 1 | 同類型實績 | 是否輔導過相近產業、規模與範圍的企業 | 請對方說明去識別化的案例,或提供可聯絡的推薦人 |
| 2 | 實際負責顧問的資歷 | 負責你的顧問是誰、導入過幾個專案、懂不懂 IT 技術 | 在合約寫明負責顧問,面談時直接與本人談 |
| 3 | 方法論 | 文件依實際作業撰寫,還是套用範本;風險評鑑怎麼做 | 請對方展示一份去識別化的程序或風險評鑑範例 |
| 4 | 範圍界定能力 | 會不會依客戶要求與預算,建議合理的驗證範圍 | 看對方第一次會議是否先問業務、據點與客戶要求 |
| 5 | 報價透明 | 交付成果、會議次數、訓練與內部稽核是否列清楚 | 請對方提供逐項的交付清單,而非只有總價 |
| 6 | 與驗證機構獨立 | 是否與特定驗證機構綁定或保證通過 | 詢問驗證機構由誰選、彼此有無利益關係 |
| 7 | 驗證後支援 | 追查稽核、重新驗證與標準改版時能否協助 | 確認後續服務的範圍與計價方式 |
第 2 項最常被忽略:簡報時出現的資深顧問,不一定是實際來公司開會的人。ISO 27001:2022 附錄 A 有 93 項控制措施,涵蓋存取控制、日誌、備份與雲端服務等技術項目,負責顧問若不懂 IT,常會寫出 IT 部門無法執行的程序。
比較顧問報價時的 4 個陷阱
比較 ISO 27001 顧問報價,最常見的錯誤是只比總價。同樣叫「ISO 27001 輔導」,有的只給文件範本與幾次會議,有的包含風險評鑑、全員訓練、內部稽核、模擬稽核與驗證當天陪同,價差往往來自這些項目。
- 範圍不同:一家報全公司、一家只報核心系統,兩份報價無法直接比較。
- 交付項目缺漏:低價方案常不含內部稽核、教育訓練或驗證陪同,之後再追加。
- 混入驗證費:驗證機構的稽核費是另一筆費用,要確認報價有沒有含、含了哪些年度。
- 用「包過」換高價:顧問無法決定驗證結果,承諾保證通過反而是警訊。
建議用同一份範圍說明請 2 到 3 家報價,再逐項比對交付成果。顧問費、驗證費與內部成本的拆解,可以參考 ISO 27001 費用 一文。
面談 ISO 27001 顧問要問的 10 個問題
面談 ISO 27001 顧問時,問題要讓對方講出具體做法,而不是只回答「可以」。下面 10 個問題可以直接帶去會議,對方回答越具體,越能判斷是否真的有實務經驗。
| # | 問題 | 好的回答會包含 |
|---|---|---|
| 1 | 你們輔導過哪些和我們類似的企業? | 產業、規模、範圍與遇到的挑戰(去識別化) |
| 2 | 實際負責我們專案的顧問是誰?有幾年經驗? | 具體人名、背景與參與方式 |
| 3 | 你會怎麼建議我們的驗證範圍? | 先問客戶要求、業務與據點,再提出理由 |
| 4 | 風險評鑑怎麼做?誰來填? | 方法說明,以及各部門的參與方式 |
| 5 | 文件是依我們的作業寫,還是套用範本? | 說明訪談與撰寫流程,範本只是起點 |
| 6 | 哪些工作需要我們的 IT 人員投入?大約多少時間? | 具體列出技術項目與配合事項 |
| 7 | 從開始到取得證書大概要多久? | 依現況區分不同情境,而不是單一數字 |
| 8 | 驗證機構怎麼選?你們和驗證機構有什麼關係? | 由企業自行選擇經認可的機構,雙方獨立 |
| 9 | 報價包含哪些交付成果?哪些要另外收費? | 逐項清單,含訓練、內部稽核與陪同稽核 |
| 10 | 拿到證書之後,你們還提供什麼支援? | 追查稽核、重新驗證與改版的協助方式 |
以時程為例,Musk-IS 的經驗是:已有基本制度的企業,系統建置約 4 到 6 個月;從零開始約 6 到 8 個月。回答時程時完全不問現況就給數字的顧問,要多留意。
警訊:遇到這些情況要小心
有幾種情況,代表顧問可能只想快速交出文件、或與驗證機構關係不夠獨立。只要出現一項,就值得再多比較幾家:
| 警訊 | 為什麼要小心 |
|---|---|
| 保證一定通過驗證 | 驗證結果由驗證機構判斷,顧問無權保證 |
| 顧問與驗證機構是同一家,或強力指定某家 | ISO/IEC 17021-1 要求驗證機構與顧問服務分開,並保持公正 |
| 不了解現況就給固定報價與時程 | 代表方案沒有依企業規模與範圍調整 |
| 只交付整套範本,沒有訪談 | 文件與實際作業脫節,追查稽核時容易出問題 |
| 簽約後負責顧問頻繁更換 | 專案知識無法累積,進度容易延誤 |
| 推薦的驗證機構查不到認可資格 | 證書可能不被客戶接受 |
驗證機構是否經認可,可以在全國認證基金會(TAF)網站,或國際認證論壇的 IAF CertSearch 查詢。依 ISO/IEC 17021-1,驗證機構對曾接受其相關單位顧問服務的企業,公認的做法是在顧問服務結束後至少 2 年內不予驗證。
找 ISO 27001 顧問公司前,自己要先準備什麼?
找顧問前,先準備三件事:預計的驗證範圍(哪些業務、據點與系統)、範圍內大約多少人,以及客戶要求取得證書的期限。有了這三項,各家顧問才能給出可以比較的方案與報價。
也不是每家企業都需要顧問:公司若已有熟悉 ISO 27001 的人員、時間也充裕,自行建置也可行;但第一次導入、人力有限或客戶期限很近時,找顧問通常能少走很多冤枉路。導入後能帶來哪些實際效益,可以參考 ISO 27001 好處。想聽聽 Musk-IS 會怎麼規劃貴公司的範圍,可以參考我們的 ISO 27001 驗證輔導,或 從一場 30 分鐘的諮詢開始。
ISO 27001 顧問公司常見問題
顧問費多少算合理?
沒有統一行情,主要看範圍與交付內容。範圍內人數越多、據點越多、技術項目越需要補強,顧問投入就越多。比較時要用同一份範圍說明請各家報價,並確認是否包含風險評鑑、訓練、內部稽核與驗證陪同,再逐項比較,而不是只看總價。
顧問可以保證通過驗證嗎?
不行。證書由經認可的驗證機構依稽核結果核發,顧問無法決定結果。好的顧問能做的,是讓制度符合標準並真正運作,在正式稽核前做內部稽核與模擬稽核,把可能的不符合事項先找出來。承諾保證通過的顧問,反而要多留意。
顧問和驗證機構可以同一家嗎?
不可以。依 ISO/IEC 17021-1,驗證機構及同一法人的單位不得提供管理系統顧問服務;曾由相關單位提供顧問的企業,公認做法是顧問結束後至少 2 年內不由該驗證機構驗證。所以企業應先找顧問建置制度,再自行選擇獨立且經認可的驗證機構。
參考資料
- ISO/IEC 17021-1:2015 – 管理系統驗證機構要求,含公正性與顧問服務限制。ISO · 2015 年
- IAF CertSearch – 查詢經認可的驗證機構與證書。International Accreditation Forum
- 全國認證基金會(TAF) – 台灣認證機構,可查詢經認可的驗證機構。TAF