Deepfake 深偽詐騙:企業如何防範 AI 假冒主管?
Deepfake 詐騙是用 AI 合成某個人的臉部影像或聲音,冒充主管、客戶或合作夥伴,誘使員工匯款或交出資料的詐騙手法。它攻擊的是人與流程,不是系統漏洞:2024 年英國工程顧問公司 Arup 的香港員工,在一場「財務長」與同事都由 AI 生成的視訊會議後匯出 2 億港元,公司表示內部系統並未遭入侵。
聲音和臉都能造假之後,「聽到老闆的聲音」「在視訊裡看到財務長」都不再是可靠的確認方式。真正有效的防線,是不依賴對方說法的驗證流程。想用模擬情境檢驗員工的反應,可以參考我們的 社交工程演練服務。
重點整理
- Deepfake 詐騙以 AI 偽造的影像、聲音冒充可信任的人,常見目標是財務、主管助理與人資,目的是匯款或取得資料。
- 美國 NSA、FBI 與 CISA 在 2023 年的聯合資安資訊表中提醒,深偽可能被用來冒充企業高層與財務人員。
- 在台灣,以電腦合成不實影像或聲音詐騙,屬於刑法第 339-4 條加重詐欺,可處 1 年以上 7 年以下有期徒刑。
- 防範重點是「換管道確認」:任何匯款或改帳戶要求,都用事先登記的電話回撥或當面確認,再加上雙人覆核。
Deepfake 詐騙是什麼?
Deepfake(深度偽造、深偽)是利用 AI 生成或修改影像、聲音的技術;拿來冒充特定人物騙錢或騙資料,就是 Deepfake 詐騙。它本質上是一種 社交工程 攻擊,只是把過去的假冒電子郵件,升級成會說話、會動的「本人」。
美國國家安全局(NSA)、聯邦調查局(FBI)與網路安全暨基礎設施安全局(CISA)在 2023 年 9 月 12 日發布的聯合資安資訊表,就把冒充企業高層與財務人員、損害品牌、取得網路存取權列為深偽對組織的主要威脅。企業使用生成式 AI 的其他風險,可以參考 AI 資安風險 的整理。
台灣的法律已有對應規定。刑法第 339-4 條第 1 項第 4 款規定,以電腦合成或其他科技方法製作關於他人的不實影像、聲音或電磁紀錄犯詐欺罪,屬於加重詐欺,處 1 年以上 7 年以下有期徒刑,得併科新臺幣 100 萬元以下罰金。
Deepfake 詐騙有哪些常見手法?
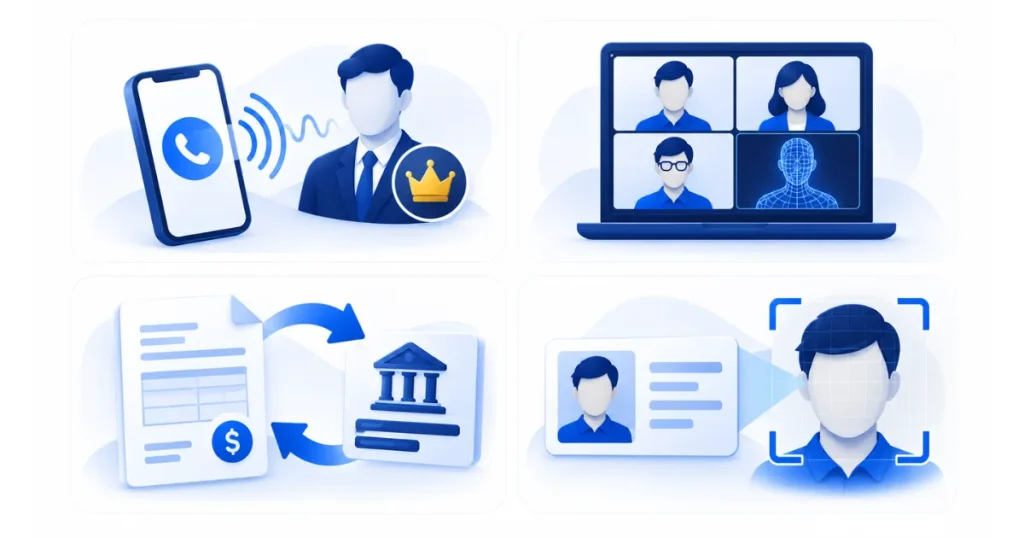
企業最常遇到的 Deepfake 詐騙有 4 種:假冒主管的語音、假冒高層的視訊會議、假冒客戶或供應商要求改帳戶,以及用偽造影像通過遠端身分驗證。前 3 種針對員工,第 4 種針對有線上開戶或身分驗證流程的企業。
| 手法 | 怎麼進行 | 常見目標 |
|---|---|---|
| AI 語音假冒主管 | 用公開的演講、影片聲音複製老闆語氣,以電話或通訊軟體語音要求緊急匯款 | 財務、會計、主管助理 |
| 視訊會議換臉 | 召開多人視訊會議,畫面中的主管與同事都是 AI 生成,製造「大家都同意」的氛圍 | 有權限付款的財務人員 |
| 假冒客戶或供應商 | 以對方負責人的聲音或影像,通知「銀行帳戶變更」 | 應收、應付與採購人員 |
| 偽造影像通過身分驗證 | 用合成的臉部影像或證件照片,通過線上開戶或遠端驗證 | 金融、電商、線上服務業者 |
第 4 種在金融業特別值得注意。美國金融犯罪執法網路(FinCEN)2024 年 11 月 13 日的警示列出的警訊,包括驗證時使用第三方網路攝影機外掛、以技術問題為由要求改用其他溝通方式,以及拒絕多因子驗證。
Deepfake 詐騙案例:Arup 香港 2 億港元視訊會議
最常被引用的企業案例,是 2024 年英國工程顧問公司 Arup 的香港分公司。一名員工收到自稱英國財務長的訊息後,參加了一場視訊會議;會議中的「財務長」與其他同事都是 AI 生成的影像與聲音。員工依指示分 15 次匯款到 5 個銀行帳戶,總額 2 億港元,約 2,500 萬美元。
Arup 在 2024 年 5 月證實自己是受害企業,並表示內部系統沒有遭到入侵。這個案例說明了 Deepfake 詐騙的本質:攻擊者不需要破解任何系統,只要讓有付款權限的人相信指令是真的。
這起事件有 3 個可以攔下的點:要求來自私訊而非正式管道、交易被包裝成需要保密,以及大額匯款只靠視訊中的口頭指示執行。
常見誤解:Deepfake 詐騙不是資訊系統的漏洞
許多人以為 Deepfake 詐騙是駭客入侵系統,其實它主要攻擊的是人員判斷與作業流程。以下 4 個誤解,在企業內部很常見:
| 誤解 | 實際情況 |
|---|---|
| 「Deepfake 詐騙主要攻擊資訊系統漏洞」 | 主要攻擊人與流程;Arup 案中內部系統並未被入侵 |
| 「有看到臉、聽到聲音就是本人」 | 臉和聲音都能即時合成,不能當作確認依據 |
| 「買偵測工具就能擋住」 | 偵測工具可以輔助,但無法保證每次都抓到,流程才是主要防線 |
| 「只有大企業會被盯上」 | 實務上,付款流程只靠一個人核准的中小企業同樣是目標 |
為什麼傳統的身分確認方式失效?
過去企業確認「是不是本人」,靠的是認得聲音、看到臉、來電號碼與對方知道內部資訊。Deepfake 讓前兩項都能偽造;來電號碼可以偽冒,內部資訊則可能從社群網站、新聞稿或先前外洩的資料取得。
更關鍵的是心理壓力。詐騙者通常強調「緊急」「保密」「老闆親自交辦」,讓員工不敢質疑,也不敢找其他人確認。只要付款流程允許單一人員在短時間內完成大額轉帳,再好的辨識能力都可能被壓力打敗。
流程防護:建立雙管道驗證
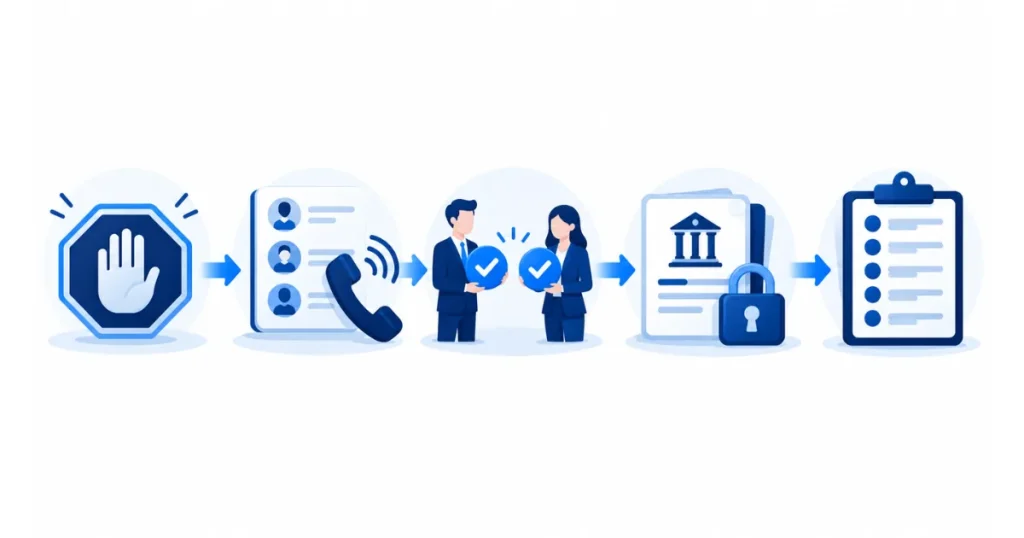
防範 Deepfake 詐騙最有效的方法,是規定所有匯款、改帳戶與敏感資料要求,都必須透過「另一個事先登記的管道」確認,而且不能使用對方提供的聯絡方式。這個原則不需要任何技術工具,今天就能寫進內部規定。
| 步驟 | 做法 |
|---|---|
| 1. 停 | 收到匯款、改帳戶或提供資料的要求,先不在原管道回覆或執行 |
| 2. 換管道 | 用公司通訊錄中事先登記的電話回撥,或當面確認;不用對方訊息裡的號碼或連結 |
| 3. 雙人覆核 | 超過金額門檻的付款,須第二位有權限的人獨立核准 |
| 4. 改帳戶要多一關 | 客戶或供應商要求變更收款帳戶,須書面申請並回撥原聯絡人確認 |
| 5. 例外也要留紀錄 | 真的緊急時,也要事後補齊確認紀錄,不能因為「老闆說可以」就跳過 |
員工訓練要教什麼?
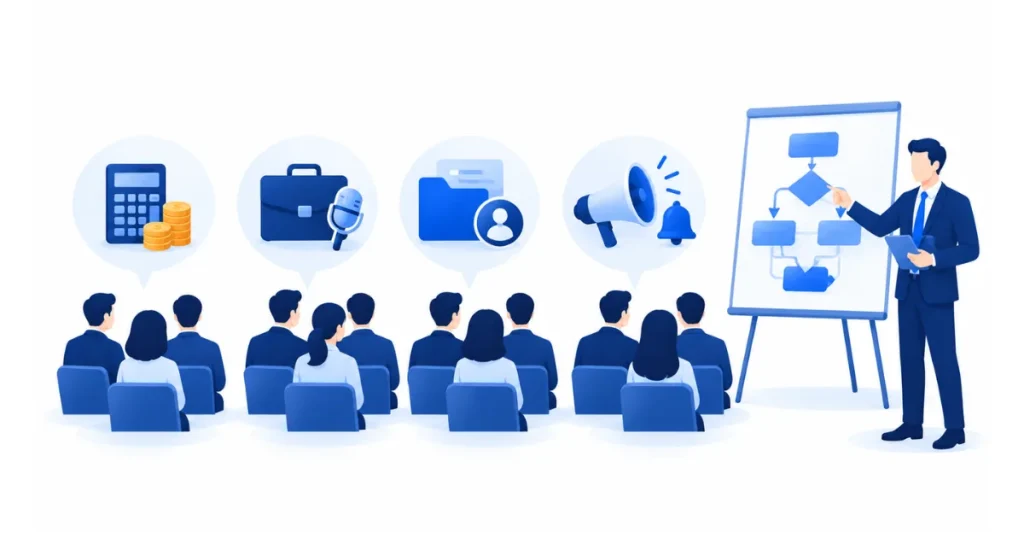
Deepfake 相關訓練的重點不是教員工「看出假臉」,而是讓他們在壓力下仍然照流程確認,並且知道確認不會被責怪。訓練對象應優先放在有付款權限、能接觸主管行程或員工資料的人。
| 對象 | 訓練重點 |
|---|---|
| 財務、會計 | 雙管道驗證、金額門檻、改帳戶流程;練習拒絕「老闆急件」 |
| 主管與主管助理 | 公開影音可能被拿來複製聲音;主動告知團隊「我不會用私訊要求匯款」 |
| 人資、總務 | 假冒主管索取員工資料或薪資資料的情境 |
| 全體員工 | 可疑要求的通報窗口;被騙或差點被騙時立即通報,不追究個人責任 |
訓練最好搭配實際演練。用語音釣魚等受控情境測試員工會不會照流程回撥確認,比只看投影片更能看出問題;年度課程怎麼規劃,可以參考 資安教育訓練 的做法。
財務部門明天就能做的 3 件事
第一,在付款作業規定中寫明:任何匯款或改帳戶要求,都必須用通訊錄中的電話回撥確認。第二,設定需要雙人核准的金額門檻。第三,請老闆或總經理親自在內部宣布「我不會用私訊或視訊要求緊急匯款」,讓員工確認時沒有壓力。
想知道員工面對假冒主管的電話會怎麼反應,可以 先請顧問看一下現況,再決定演練情境。
Deepfake 詐騙常見問題
怎麼分辨 Deepfake 影片?
常見破綻包括嘴型與聲音不同步、眨眼或表情不自然、臉部邊緣模糊,以及對方避免做出臨時要求的動作。不過生成技術進步很快,這些破綻不一定出現;遇到匯款或敏感要求時,最可靠的方式仍是掛斷後用已知號碼回撥確認。
公司被騙匯款,損失誰負責?
要看合約、銀行規定、保險內容與是否有內部疏失,需要律師個案判斷。發現被騙時,應立即聯絡匯款銀行要求協助攔截,並撥打 165 反詐騙諮詢專線或向警方報案;實務上,越早通報,攔截到款項的機會越高。
有工具可以偵測 Deepfake 嗎?
有,市面上有影像與語音的偵測工具,NSA、FBI 與 CISA 的指引也把即時驗證與被動偵測列為可考慮的技術。但偵測工具無法保證每次都抓到,企業應把它當成輔助,主要仍靠雙管道驗證與雙人覆核。
Deepfake 詐騙可能使用哪些技術?
主要是生成式 AI 的語音複製與換臉技術:語音可從公開的演講或影片模仿,換臉則能在視訊會議中即時進行。攻擊者也常搭配假冒的電子郵件或通訊軟體帳號。
參考資料
- Contextualizing Deepfake Threats to Organizations(PDF) – 深偽對組織的威脅與建議措施。NSA、FBI、CISA · 2023 年 9 月 12 日
- NSA, U.S. Federal Agencies Advise on Deepfake Threats – 冒充高層與財務人員、即時驗證與被動偵測。NSA · 2023 年 9 月 12 日
- FinCEN Alert on Fraud Schemes Involving Deepfake Media – FIN-2024-Alert004,深偽媒體詐騙警訊。FinCEN · 2024 年 11 月 13 日
- Arup revealed as victim of US$25 million deepfake scam involving Hong Kong employee – Arup 香港深偽視訊詐騙案。CNN · 2024 年 5 月 16 日
- 中華民國刑法第 339-4 條 – 以電腦合成不實影像、聲音詐欺之加重處罰。全國法規資料庫