BS 10012 是什麼?為何企業紛紛轉換至 ISO 27701
BS 10012 是英國標準協會(BSI)發布的個人資訊管理系統(PIMS)標準,規定企業如何建立、運作與持續改善個人資料的管理制度。最後一版 BS 10012:2017+A1:2018 已於 2026 年 4 月 24 日由 BSI 正式廢止,國際上取而代之的是 ISO/IEC 27701:2025。
對已經取得 BS 10012 驗證的台灣企業來說,這代表兩件事:既有制度大部分仍可沿用,但不能再把已廢止的標準當成長期依據,需要規劃轉換。這篇說明 BS 10012 的內容、廢止原因、對證書的影響,以及轉換到 ISO 27701 的步驟與檢查清單。需要協助評估現有制度與轉換路徑,可以參考我們的 BS 10012 顧問 服務。
重點整理
- BS 10012 是英國的個資管理系統標準,最後一版為 2017 年發布、2018 年修訂的 BS 10012:2017+A1:2018,已於 2026 年 4 月 24 日廢止。
- BSI 不再推出新版 BS 10012,而是另立 BS 11012,作為在英國導入 ISO/IEC 27701 的實務指引,不是可單獨驗證的管理系統標準。
- 既有證書是否還有效、可維持到何時,由各驗證機構的轉換安排決定,要直接向發證機構確認。
- 依舊標準建立的政策、程序、個資清冊與風險評鑑,大多可以沿用到 ISO 27701:2025,不必從頭重寫。
BS 10012 是什麼?
BS 10012 的全名是《Data protection. Specification for a personal information management system》,是一套可供第三方驗證的個人資訊管理系統規範。它要求企業用管理系統的方式處理個資:先界定範圍、盤點個資,再分配責任、評估風險、落實控制,並透過內部稽核與管理審查持續改善。
這套標準最早在 2009 年發布,2017 年改版時依歐盟 GDPR 調整要求,並改採 ISO 管理系統的共通架構;2018 年再配合英國《Data Protection Act 2018》發布修訂版 A1。依 BS 10012 建立的制度,通常涵蓋以下內容:
| 管理面向 | 內容 |
|---|---|
| 範圍與盤點 | 確認處理哪些個資、處理目的與法律依據 |
| 角色與責任 | 指定負責人,分配各部門職責 |
| 風險管理 | 評估個資處理風險,決定控制措施 |
| 生命週期 | 蒐集、保存、利用、移轉到銷毀的管理 |
| 當事人權利 | 處理查詢、更正、刪除等請求 |
| 供應商 | 管理受託處理個資的廠商 |
| 事故應變 | 個資外洩的通報與處理 |
| 持續改善 | 教育訓練、內部稽核、管理審查 |
在台灣,處理大量個資的金融、醫療、電商與客服中心,過去常以 BS 10012 驗證向客戶證明個資管理能力,特別是需要國際客戶認可的企業。
BS 10012 為什麼被廢止?
BS 10012:2017+A1:2018 於 2026 年 4 月 24 日由 BSI 廢止。BSI 沒有推出新版 BS 10012,而是在 2026 年 4 月啟動 BS 11012 的立案程序,定位為「導入 BS EN ISO/IEC 27701 的實務守則與指引」,協助英國企業依 UK GDPR、Data Protection Act 2018 與英國資訊委員辦公室(ICO)的期待導入 ISO 27701。
從背景來看,最關鍵的變化是 ISO/IEC 27701:2025 在 2025 年 10 月發布後,成為可以單獨導入、單獨驗證的國際 PIMS 標準。過去 ISO 27701 的 2019 年版必須搭配 ISO 27001,BS 10012 還有「不需要先有資安管理系統」的優勢;2025 年版改為獨立標準後,兩者的定位高度重疊,由國際標準取代國家標準是很自然的結果。
| 比較項目 | BS 10012:2017+A1:2018 | ISO/IEC 27701:2025 |
|---|---|---|
| 性質 | 英國國家標準 | 國際標準 |
| 現況 | 2026 年 4 月 24 日廢止 | 現行有效 |
| 法規背景 | 依 GDPR 與英國 Data Protection Act 2018 撰寫 | 不綁定特定法規,可對應各國個資法 |
| 是否需要 ISO 27001 | 不需要 | 不需要(2025 年版起) |
| 架構 | ISO 管理系統共通架構 | 第 4~10 條管理系統要求+控制措施 |
| 國際認可度 | 以英國與部分市場為主 | 各國驗證機構普遍提供 |
BS 10012 廢止對既有證書有什麼影響?
標準廢止不代表證書在同一天全部失效。已發出的證書能維持到何時、能否再接受追查或重新驗證,由各驗證機構依自己的轉換安排決定,企業應直接向原發證機構確認。可以確定的是,已廢止的標準長期不能作為維持或展延驗證的依據。
實務上,企業可以依證書狀態安排下一步:
| 證書狀態 | 建議做法 |
|---|---|
| 證書仍有效,距到期超過 1 年 | 向驗證機構確認轉換安排,啟動差距分析,規劃在下一次追查或重新驗證時轉換 |
| 證書 1 年內到期 | 優先確認驗證機構是否還接受原標準重新驗證;若不接受,直接以 ISO 27701:2025 申請 |
| 正在導入 BS 10012、尚未驗證 | 評估改以 ISO 27701:2025 為目標,已完成的文件多數可直接沿用 |
| 客戶合約指定 BS 10012 | 與客戶溝通改以 ISO 27701:2025 證明,並保留轉換計畫作為佐證 |
從實務經驗來看,最常見的問題不是證書本身,而是客戶的問卷與合約。不少採購或供應商評鑑表仍寫著 BS 10012,企業最好準備一份簡短說明,交代標準廢止的時間、轉換目標與預計完成時間,避免在稽核時被動回應。
BS 10012 和 ISO 27701:2025 的要求差在哪?
兩套標準都要求用管理系統的方式管理個資,所以範圍、政策、風險評鑑、內部稽核與管理審查等基本骨架大致相通。真正需要補的,集中在控制措施的分類方式、角色區分與資安控制三個地方。
| 面向 | 舊制度常見做法 | ISO 27701:2025 的要求 |
|---|---|---|
| 控制措施 | 依舊標準條文逐項落實 | 附錄 A 分成控制者、處理者與共通資安控制措施三張表,須逐項判斷是否適用 |
| 角色 | 以公司自己蒐集的個資為主 | 每個處理活動都要判斷是控制者還是處理者 |
| 資訊安全 | 多半另外依賴 ISO 27001 或內部規範 | 標準本身包含一組共通的資安控制措施 |
| 法規對照 | 以 GDPR 與英國法規為主 | 不綁定單一法規,可同時對照台灣個資法、GDPR、韓國 PIPA 等 |
| 適用性聲明 | 不一定有 | 要說明附錄 A 各控制措施是否適用與理由 |
對台灣企業來說,最後一點特別實用。舊制度的文件多半以 GDPR 為主軸,轉換時可以順便把台灣個資法與其他營運國家的要求一起納入對照表,一份制度同時回應多國客戶的稽核問卷。
轉換至 ISO 27701 的步驟
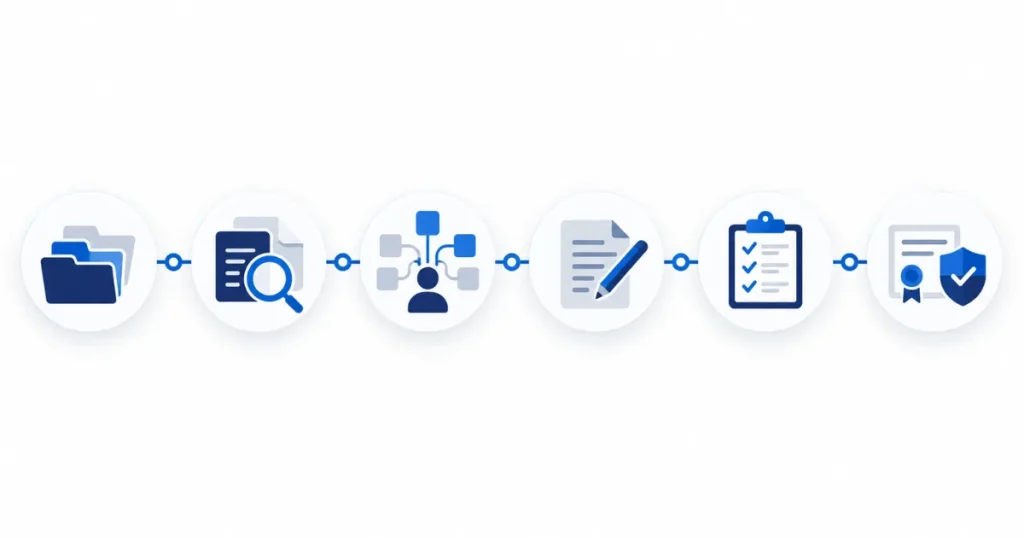
從舊標準轉換到 ISO 27701:2025,不是重新建置,而是「保留、調整、補充」。建議依以下 6 個步驟進行,先確認可以沿用的部分,再針對差距補足,最後由驗證機構稽核。
- 盤點現行制度:整理現有 PIMS 的範圍、證書、稽核報告、政策、程序與現有紀錄。
- 差距分析:逐項對照 ISO 27701:2025 的管理系統要求與控制措施,列出差距與優先順序。
- 更新個資清冊與風險評鑑:重新繪製資料流向,區分每個處理活動中公司是控制者還是處理者。
- 調整文件與控制措施:更新政策與程序,補充缺少的控制措施;已有 ISO 27001 的企業可一併整合。
- 運作與內部稽核:依新程序運作並累積紀錄,完成內部稽核、管理審查與矯正措施。
- 驗證稽核:與驗證機構確認轉換方式,安排驗證稽核並處理不符合事項。
差距最常出現在「角色區分」。舊制度多半以公司自己蒐集的個資為主,ISO 27701 則要求分別處理控制者與處理者的要求。替客戶處理資料的 SaaS、客服中心與委外廠商,往往要補上處理者角色的控制措施。
已經有 ISO 27001 的企業,轉換時可以把兩套系統的內部稽核、管理審查與風險評鑑合併,減少文件與稽核時間。兩套標準的範圍與分工,可以參考 ISO 27701 vs 27001 的比較。
轉換檢查清單
下面這份清單可以用來確認轉換準備是否到位。前 3 項建議在啟動專案前完成,其餘項目則在轉換過程中逐步勾選。
| 檢查項目 | 已完成 |
|---|---|
| 向發證機構確認 BS 10012 證書的有效期與轉換安排 | ☐ |
| 確認客戶合約或問卷中是否指定 BS 10012 | ☐ |
| 決定轉換目標:單獨導入 ISO 27701:2025,或與 ISO 27001 整合 | ☐ |
| 整理現行政策、程序、個資清冊與稽核報告 | ☐ |
| 完成 ISO 27701:2025 差距分析並排定優先順序 | ☐ |
| 更新資料流向圖,區分控制者與處理者角色 | ☐ |
| 更新個資風險評鑑與風險處理計畫 | ☐ |
| 補充缺少的控制措施與程序 | ☐ |
| 依新程序完成教育訓練與運作紀錄 | ☐ |
| 完成內部稽核、管理審查與矯正措施 | ☐ |
| 與驗證機構排定驗證稽核 | ☐ |
持有 BS 10012 證書,現在該做什麼?
面對標準廢止,第一件事,是打一通電話給發證的驗證機構,確認證書的有效期與轉換安排。知道期限後,再決定是在下一次追查時轉換,還是直接以 ISO 27701:2025 重新驗證。
接著做一次差距分析,把可以沿用、需要調整與必須補充的內容分清楚。多數既有制度的核心文件都還用得上。如果想確認現有制度離 ISO 27701:2025 還差多少,可以參考我們的 BS 10012 顧問,或 直接與顧問聊聊貴公司的狀況。
BS 10012 常見問題
BS 10012 證書還有效嗎?
要看發證機構。這套標準已於 2026 年 4 月 24 日廢止,但已發出的證書能維持到何時,由各驗證機構的轉換安排決定,不是同一天全部失效。建議直接向發證機構確認效期,以及能否在追查或重新驗證時轉換到 ISO 27701:2025。
BS 10012 轉換到 ISO 27701 要多久?
依 Musk-IS 輔導 ISO 27701 的經驗,已有管理系統基礎的企業約 4 到 6 個月可取得證書,另需加上驗證機構約 4 到 8 週的稽核時間。BS 10012 的政策、程序與個資清冊多數可以沿用,所以通常比從零開始建置快。實際時間取決於差距大小與是否同時整合 ISO 27001。
還能申請新的 BS 10012 驗證嗎?
不建議。這套標準已經廢止,即使仍有驗證機構受理,也無法作為長期依據。新專案應直接以 ISO/IEC 27701:2025 為目標;正在導入 BS 10012 的企業,已完成的文件多數可以轉用。
BS 10012 主導稽核員證照還有用嗎?
主導稽核員課程學到的管理系統稽核方法仍然有用,但證照對應的是已廢止的標準。負責個資管理稽核的人員,建議改修 ISO/IEC 27701 主導稽核員或內部稽核員課程,以符合現行驗證的要求。
參考資料
- BS 10012:2017+A1:2018 – 標準狀態:2026 年 4 月 24 日廢止。BSI Knowledge
- BS 11012: Privacy information management. Code of practice and guidance for the implementation of BS EN ISO/IEC 27701 – BSI 新標準立案說明。BSI · 2026 年 4 月
- ISO/IEC 27701:2025 – 隱私資訊管理系統要求與指引。ISO · 2025 年